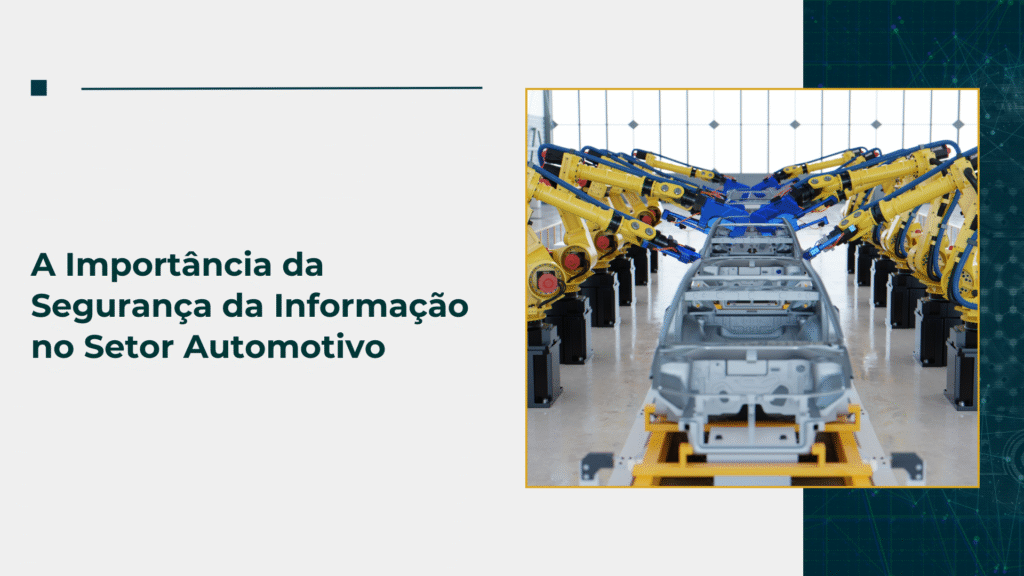
A Importância da Segurança da Informação no Setor Automotivo

O setor automotivo passa por uma transformação acelerada impulsionada pela digitalização, conectividade veicular, eletrificação e automação. Essa evolução tecnológica amplia a eficiência e a experiência do usuário, mas também expõe as montadoras e fornecedores a novos riscos. Nesse contexto, a segurança da informação torna-se um pilar essencial para proteger dados, garantir continuidade operacional e preservar a integridade e a confiabilidade dos veículos.
1. O Setor Automotivo e o Crescente Risco Digital
Os veículos modernos podem conter milhares de linhas de código, múltiplos sensores e conectividade constante com redes externas. Isso cria uma superfície de ataque cada vez maior, onde invasões podem resultar em:
- Comprometimento de sistemas de navegação e entretenimento
- Manipulação de comandos críticos, como frenagem e aceleração
- Roubos de dados pessoais de motoristas e passageiros
- Interrupções na cadeia de suprimentos
- Espionagem industrial e violação de propriedade intelectual
Empresas automotivas que negligenciam a segurança da informação tornam-se mais vulneráveis a ataques cibernéticos capazes de impactar desde a reputação da marca até a segurança física dos consumidores.
2. Por que a Segurança da Informação é Essencial
2.1. Proteção de Dados e Privacidade
Carros conectados coletam uma enorme quantidade de dados: localização, hábitos de condução, biometria e até perfis de consumo. A proteção dessas informações é necessária não apenas para manter a confiança do usuário, mas também para cumprir legislações globais, como a LGPD, o GDPR e leis de proteção de dados dos EUA e Ásia.
2.2. Continuidade Operacional
A cadeia automotiva é global e complexa. Um incidente em um único fornecedor pode interromper toda a produção. A segurança da informação garante resiliência, reduzindo vulnerabilidades em redes industriais, sistemas SCADA e fábricas inteligentes.
2.3. Segurança Funcional e Cibernética do Veículo
Um ataque bem-sucedido a sistemas como ADAS, ECU ou TCU pode colocar vidas em risco. Segurança da informação, nesse caso, também é segurança física.
Resumo rápido
2.4. Proteção da Propriedade Intelectual
Montadoras investem bilhões em pesquisa e desenvolvimento. Vazamentos ou espionagem industrial podem comprometer anos de inovação.
3. Normas e Referências Importantes para a Segurança da Informação no Setor Automotivo
O setor automotivo adota diversas normas internacionais para padronizar e fortalecer práticas de segurança. Entre as principais, destacam-se:
3.1. ISO/SAE 21434 — Road Vehicles: Cybersecurity Engineering
Norma central para segurança cibernética veicular.
Cobre todo o ciclo de vida do veículo: concepção, desenvolvimento, produção, operação, manutenção e descontinuação.
3.2. ISO 27001 — Sistema de Gestão de Segurança da Informação (SGSI)
A norma mais difundida globalmente para gestão de segurança da informação.
Amplamente utilizada por montadoras e fornecedores Tier 1 e Tier 2.
3.3. ISO/PAS 5112 — Guidelines for Cybersecurity Audits
Complementa a ISO 21434, trazendo diretrizes para auditoria dos processos de segurança cibernética aplicados em veículos.
3.4. UNECE WP.29 (UN R155 e UN R156)
Regulamentos obrigatórios em vários países para homologação de veículos:
- UN R155: Cybersecurity Management System (CSMS)
- UN R156: Software Update Management System (SUMS)
3.5. TISAX® — Trusted Information Security Assessment Exchange
Modelo de avaliação de segurança da informação exigido amplamente pela indústria automotiva (especialmente na Europa), criado pela VDA e baseado na ISO 27001.
3.6. ISO 26262 — Segurança Funcional
Embora focada em segurança funcional, suas práticas se complementam com segurança cibernética, já que falhas podem ser exploradas em ataques.
3.7. NIST Cybersecurity Framework
Utilizado em diversas empresas para orientar práticas de identificação, proteção, detecção, resposta e recuperação de incidentes.
3.8. ENX VCS — Vehicle Cybersecurity Scheme
É um esquema europeu de certificação criado para apoiar a indústria automotiva no cumprimento dos requisitos dos regulamentos UNECE WP.29, especialmente o UN R155 (Cybersecurity Management System — CSMS).
4. A Importância da Convergência entre TI e OT
Fábricas inteligentes utilizam redes industriais, sistemas robóticos, sensores IoT e plataformas MES/ERP conectadas. A integração entre TI e OT exige políticas de segurança robustas que contemplem:
- Segmentação de redes
- Monitoramento contínuo
- Patching seguro
- Gestão de identidades e acessos
- Hardening de dispositivos industriais
A falta de governança entre esses ambientes pode permitir ataques como ransomware que paralisam plantas inteiras.
5. Conclusão
A segurança da informação no setor automotivo não é mais apenas uma boa prática — é um requisito fundamental para garantir:
- Confiança do consumidor
- Integridade dos sistemas dos veículos
- Conformidade regulatória
- Continuidade dos negócios
- Inovação sustentável
Montadoras e fornecedores que investem em segurança da informação fortalecem sua competitividade e reduzem riscos em um mercado cada vez mais conectado e digitalizado.
A WISEPLAN GROUP é uma das principais consultoria da América Latina especialista no tema da cibersegurança automotiva, parceira dos principais órgãos certificadores e das principais empresas TIER 1 e OEM’s, com unidades de negócio no Brasil, USA, Portugal e clientes nas Américas como Brasil, Argentina, México e USA.
Compartilhe :
Outros Artigos
Aumente suas chances de sucesso com uma análise inicial gratuita.
Transforme seu Negócio Hoje
Descubra como podemos otimizar sua empresa com soluções jurídicas e de compliance.
Fale Conosco
Confira outros artigos
Transição para ISO 27001:2022 – você sabe quais são as regras?
Artigos Transição para ISO 27001:2022 – você sabe quais são as regras? A ISO (Organização Internacional de Normalização), atualizou a norma ISO 27001:2013 após 9 anos. A nova versão ISO 27001:2022 “Segurança da informação, cibersegurança e proteção da privacidade – Sistemas de gestão de segurança da informação – Requisitos” foi publicada em 25 de outubro […]
Saiba mais
Sua empresa está preparada para 2026? Os riscos que não entram no planejamento anual
Artigos Sua empresa está preparada para 2026? Os riscos que não entram no planejamento anual Todo início de ano segue um roteiro conhecido nas empresas: definição de metas, orçamento, projeções de crescimento, indicadores financeiros e planos comerciais. É um exercício necessário e saudável.Mas, ao longo da minha experiência acompanhando empresas de diferentes portes e setores, […]
Saiba mais
Normas TISAX, ISO 21434 e ENX VCS: Relevância e Tendências para o Setor Automotivo e de Tecnologia até 2030
Artigos Normas TISAX, ISO 21434 e ENX VCS: Relevância e Tendências para o Setor Automotivo e de Tecnologia até 2030 Nos últimos anos, as normas de segurança e conformidade têm ganhado uma importância crescente nas indústrias globais, especialmente no setor automotivo, devido à digitalização e ao crescente uso de tecnologias conectadas e de dados. Entre […]
Saiba mais
O impacto de políticas inexistentes ou desatualizadas: como isso coloca sua empresa em risco real
Artigos O impacto de políticas inexistentes ou desatualizadas: como isso coloca sua empresa em risco real Em muitas organizações, as políticas internas são tratadas como documentos formais que ficam guardados em uma pasta (seja física ou eletrônica), só sendo lembrados quando uma auditoria se aproxima. Mas o cenário atual, marcado pelo aumento de requisitos de […]
Saiba mais